
Social Engineering
A social engineering felismerése: módszerek és védelem csapatoknak
Nem minden kibertámadás kezdődik kártékony szoftverrel. Sok egy telefonhívással, egy barátságos e-maillel vagy egy irodaajtó előtt várakozó személlyel indul. A social engineering nem technikai sebezhetőségeket, hanem embereket vesz célba. Éppen ezért olyan sikeres. Ebből a cikkből megtudhatja, milyen módszerekkel dolgoznak a támadók, mely figyelmeztető jelekről ismerheti fel őket, és milyen viselkedési szabályokkal védekezhetnek hatékonyan a csapatok.
Mi a social engineering?
A social engineering olyan támadásokat jelöl, amelyekben a bűnözők célzottan kihasználják az emberi viselkedést: a segítőkészséget, a tekintély tiszteletét, az időnyomást vagy egyszerűen a begyakorolt rutint. A támadók tűzfalak áttörése helyett arra veszik rá a munkatársakat, hogy információt adjanak ki, fizetéseket engedélyezzenek vagy hozzáféréseket nyissanak meg. A technikai védelmi intézkedések itt csak korlátozottan érvényesülnek. Az Ön csapatának ismernie kell a trükköket, és helyesen kell reagálnia.
A leggyakoribb módszerek
Pretexting: A támadó hihető ürügyet talál ki: például IT-támogatásnak, beszállítónak, hatósági képviselőnek vagy új kollégának adja ki magát. Ezeket a történeteket gyakran olyan részletekkel dúsítják, amelyeket előzőleg a cég weboldalán vagy közösségi hálózatokon derítettek ki. Minél hihetőbb az ürügy, annál kisebb a gyanakvás.
Phishing és spear-phishing: A hamisított e-mailek linkekre való kattintásra, mellékletek megnyitására vagy hozzáférési adatok megadására szólítanak fel. Míg a klasszikus phishinget szélesen szórják, a spear-phishing egyes személyeket vagy részlegeket céloz meg, és a személyes részletek miatt különösen hitelesnek hat. Milyen jellemzőkről ismerhetők fel a phishing e-mailek, azt a témáról szóló saját cikkünkben olvashatja.
Vishing: A voice phishing során a támadók közvetlenül telefonálnak: állítólagos banki alkalmazottként, sürgős biztonsági problémával jelentkező „IT-részlegként” vagy olyan felettesként, akinek sürgős átutalásra van szüksége. A közvetlen beszélgetés nyomása sokaknak alig hagy időt a gondolkodásra.
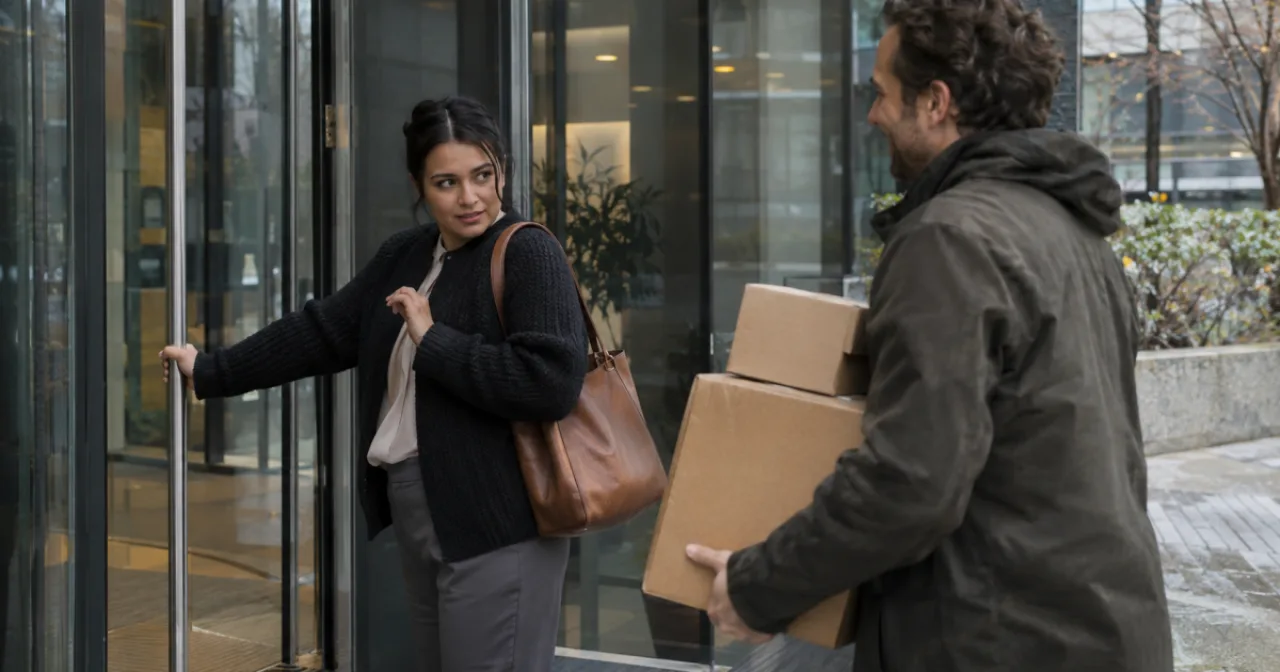
Tailgating: Itt a támadók úgy jutnak be fizikailag, hogy egyszerűen az arra jogosult személyek mögött mennek át a védett ajtókon, gyakran tele kézzel, csomagokkal vagy szerelőruhában, hogy valaki udvariasan kinyissa nekik az ajtót.
QR-scam (quishing): Manipulált QR-kódok plakátokon, számlákon vagy e-mailekben hamis bejelentkezési oldalakra vezetnek, vagy észrevétlenül letöltéseket indítanak. Mivel beolvasáskor a cél-URL-t alig ellenőrzik, a QR-scamek sok megszokott óvintézkedést kikerülnek.
Tipikus figyelmeztető jelek
Bármennyire eltérőek a módszerek, a mögöttük álló minták hasonlítanak egymásra. Figyeljen ezekre a jelekre:
- Időnyomás és sürgősség: „azonnal”, „még ma”, „mielőtt zárolják a fiókját”.
- Ismerős feladók szokatlan kérései: hirtelen fizetési felszólítások, ajándékkártya-vásárlás vagy hozzáférési adatok kérése.
- Titoktartásra hivatkozás: „Kérem, erről senkivel ne beszéljen.”
- Eltérő részletek: kissé megváltoztatott feladócímek, ismeretlen visszahívási számok, a megjelenített szervezethez nem illő linkek.
- Érzelmi kiváltó okok: a félelmet, a kíváncsiságot vagy a segítőkészséget célzottan szólítják meg.
Viselkedési szabályok csapatoknak
Ezekből a figyelmeztető jelekből egyszerű, hatékony szabályok vezethetők le:
- A személyazonosság ellenőrzése második csatornán: Szokatlan kérések esetén hívjon vissza egy ismert számon, soha ne a gyanús üzenetben szereplő elérhetőségeken.
- Hozzáférési adatok ki nem adása: A megbízható IT-részlegek és bankok sem telefonon, sem e-mailben nem kérnek jelszavakat.
- Linkek és QR-kódok ellenőrzése megnyitás előtt: Nézze meg a cél-URL-t, kétség esetén pedig kézzel írja be a címet.
- Ne engedjen be senkit udvariasságból: Az ismeretlen személyeket barátságosan irányítsa a recepcióra, ahelyett hogy ajtót tartana nekik.
- A gyanús esetek azonnali bejelentése: Nyitott hibakultúra kell: aki egy kattintással tovább ment a kelleténél, annak bűnbakképzéstől való félelem nélkül kell tudnia ezt jelentenie. Minden korai bejelentés az egész vállalatot védi.
Miért számít a képzés és a szimuláció
Az egyszeri oktatás nem elég, mert a social engineering trükkjei folyamatosan változnak. A rendszeres képzés és a valósághű gyakorlás kombinációja hatékony: a képzések átadják a módszereket és a viselkedési szabályokat, a szimulációk pedig megélt rutinná formálják őket. Aki már átélt védett keretek között egy megtévesztően valódi phishing e-mailt, az sokkal gyorsabban felismeri a valós esetet.
Sok vállalkozás számára ez már rég nem önkéntes gyakorlat: a NIS2 irányelv, amely Ausztriában 2026. október 1. óta hatályos, az érintett szervezetektől többek között kiberhigiéniai intézkedéseket és megfelelő képzéseket követel meg. Hogy ez konkrétan mit jelent, azt a NIS2-oldalunkon tudhatja meg.
A Protectlyvel a kettőt együtt kapja: gyakorlatias security awareness képzéseket és valósághű phishing-szimulációkat, amelyek célzottan készítik fel csapatát a social engineering támadásokra. Győződjön meg róla saját maga, és kérjen demót.
Pontosan ezt gyakoroltatja a Protectly: egyeztessen egy ingyenes demót.
Ez is érdekelheti
3 perc olvasás
Hatályba lépett az NIS2, és érvényes a képzési kötelezettség
4 perc olvasás