
4 min de lectura
Social Engineering
Reconocer la ingeniería social: métodos y protección para equipos
No todo ciberataque empieza con software malicioso. Muchos empiezan con una llamada, un correo amable o una persona que espera delante de la puerta de la oficina. La ingeniería social (Social Engineering) no apunta a vulnerabilidades técnicas, sino a las personas. Precisamente por eso tiene tanto éxito. En este artículo leerá con qué métodos trabajan los atacantes, por qué señales de alerta puede reconocerlos y con qué reglas de conducta se protegen los equipos de forma eficaz.
¿Qué es la ingeniería social?
La ingeniería social designa los ataques en los que los delincuentes aprovechan de forma deliberada el comportamiento humano: la disposición a ayudar, el respeto a la autoridad, la presión del tiempo o simplemente la rutina. En lugar de superar cortafuegos, los atacantes consiguen que empleadas y empleados revelen información, autoricen pagos o abran accesos. Las medidas técnicas de protección solo sirven aquí de forma limitada. Su equipo tiene que conocer las tretas y reaccionar correctamente.
Los métodos más habituales
Pretexting: El atacante inventa un pretexto creíble: se hace pasar, por ejemplo, por soporte informático, proveedor, representante de una autoridad o una nueva compañera. Con frecuencia estas historias se enriquecen con detalles investigados antes en la web de la empresa o en redes sociales. Cuanto más plausible es el pretexto, menor es la desconfianza.
Phishing y spear-phishing: Los correos falsificados piden hacer clic en enlaces, abrir archivos adjuntos o introducir credenciales. Mientras que el phishing clásico se envía de forma masiva, el spear-phishing se dirige a personas o departamentos concretos y resulta especialmente creíble por sus detalles personales. Por qué características se reconocen los correos de phishing, puede leerlo en nuestro propio artículo sobre el tema.
Vishing: En el voice phishing, los atacantes llaman directamente: como supuesto empleado de un banco, como "departamento de TI" con un problema de seguridad urgente o como superior que necesita una transferencia con prisa. La presión de la conversación directa deja a muchas personas afectadas apenas tiempo para pensar.
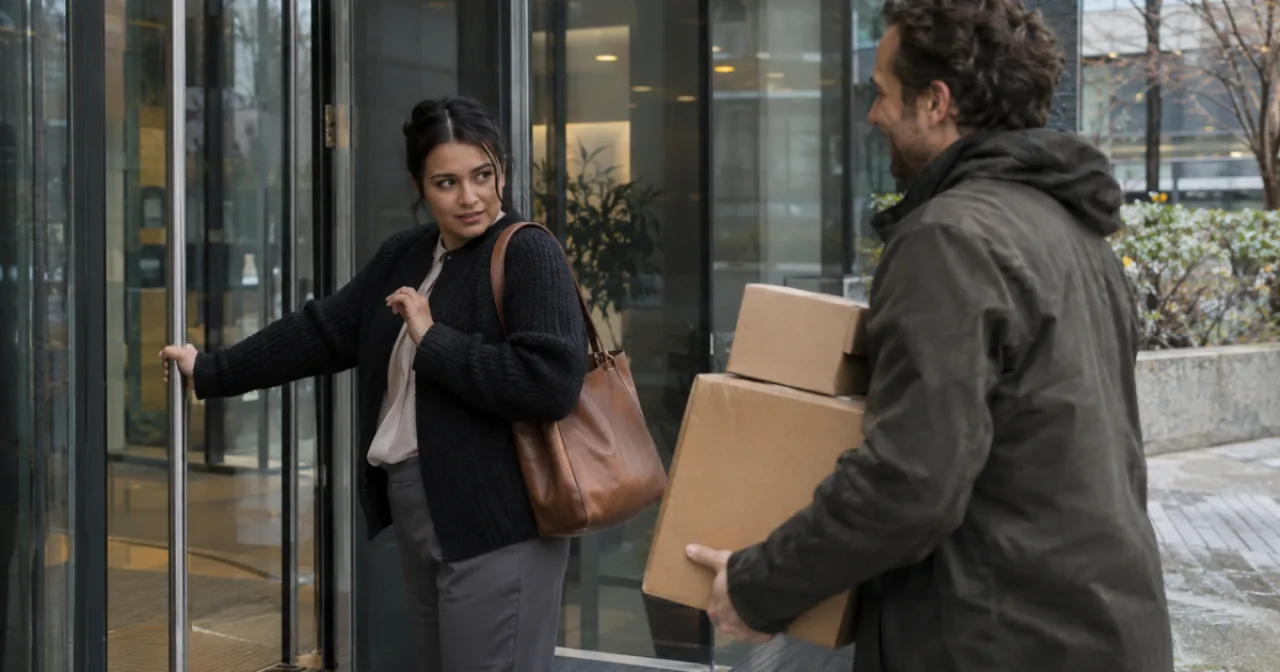
Tailgating: Aquí los atacantes obtienen acceso físico simplemente entrando detrás de personas autorizadas por puertas protegidas, a menudo con las manos ocupadas, con paquetes o con ropa de operario, para que alguien les sujete la puerta por cortesía.
QR-Scams (quishing): Códigos QR manipulados en carteles, facturas o correos conducen a páginas de inicio de sesión falsas o provocan descargas sin que nadie lo note. Como al escanear apenas se comprueba la URL de destino, los QR-Scams eluden muchas de las precauciones habituales.
Señales de alerta típicas
Por distintos que sean los métodos, los patrones que hay detrás se parecen. Preste atención a estas señales:
- Presión de tiempo y urgencia: "inmediatamente", "hoy mismo", "antes de que se bloquee su cuenta".
- Peticiones inusuales de remitentes conocidos: solicitudes repentinas de pago, compras de tarjetas regalo o la petición de credenciales.
- Apelación a la confidencialidad: "Por favor, no hable de esto con nadie."
- Detalles que no cuadran: direcciones de remitente ligeramente alteradas, números de devolución de llamada desconocidos, enlaces que no se corresponden con la organización mostrada.
- Desencadenantes emocionales: se apela de forma deliberada al miedo, la curiosidad o la disposición a ayudar.
Reglas de conducta para equipos
De estas señales de alerta se derivan reglas sencillas y eficaces:
- Comprobar la identidad por un segundo canal: Ante solicitudes inusuales, devuelva la llamada a un número conocido, nunca a los datos de contacto del mensaje sospechoso.
- No facilitar credenciales: Los departamentos de TI y los bancos serios no piden contraseñas ni por teléfono ni por correo.
- Comprobar enlaces y códigos QR antes de abrirlos: Mire la URL de destino y, en caso de duda, escriba la dirección manualmente.
- No permitir el acceso por cortesía: Remita amablemente a las personas desconocidas a recepción en lugar de sujetar las puertas.
- Notificar de inmediato los casos sospechosos: Hace falta una cultura abierta del error: quien ha hecho un clic de más debe poder notificarlo sin miedo a que se le culpe. Cada notificación temprana protege a toda la empresa.
Por qué la formación y la simulación marcan la diferencia
Una instrucción puntual no basta, porque las tretas de la ingeniería social cambian constantemente. Lo eficaz es la combinación de formación periódica y práctica realista: las formaciones transmiten los métodos y las reglas de conducta, las simulaciones los convierten en rutina vivida. Quien ya ha vivido en un entorno protegido un correo de phishing de apariencia engañosamente real reconoce mucho más rápido el caso real.
Para muchas empresas esto hace tiempo que no es un ejercicio voluntario: la directiva NIS2, en vigor en Austria desde el 1 de octubre de 2026, exige a las organizaciones afectadas, entre otras cosas, medidas de ciberhigiene y las formaciones correspondientes. Qué significa esto en concreto, lo descubrirá en nuestra página sobre NIS2.
Con Protectly combina ambas cosas: formaciones de Security Awareness prácticas y simulaciones de phishing realistas que preparan a su equipo de forma específica para los ataques de ingeniería social. Convénzase usted mismo y solicite una demo.
Esto es exactamente lo que entrena Protectly: reserve una demo gratuita.
También podría interesarle
4 min de lectura
NIS2 está en vigor y la obligación de formación ya se aplica
5 min de lectura