Simulación de phishing

Vea quién hace clic antes de que lo haga un atacante.

Correos de prueba realistas, enviados en pocos pasos. Verá negro sobre blanco dónde está su equipo y dónde funciona la formación.

Así funciona

  1. Elija una plantilla: correos de prueba realistas y localizados.

  2. Envíelos a su equipo, de forma programada o inmediata.

  3. Mida los resultados y forme de manera específica.

Correos de prueba inspirados en ataques reales.

Del fraude del CEO al aviso de paquetería: plantillas actuales y localizadas, ampliadas con regularidad.

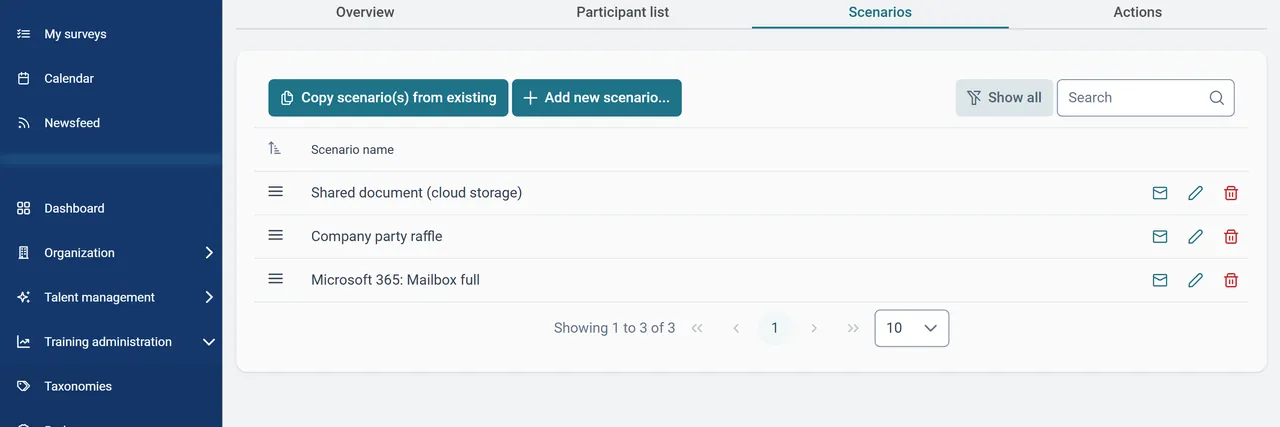
Lista de escenarios de la simulación de phishing con plantillas de ejemplo como «Shared document (cloud storage)», «Company party raffle» y «Microsoft 365: Mailbox full» (datos de ejemplo, interfaz en inglés)

Lo que cambia la formación, en cifras.

Datos de ejemplo

31 %

Tasa de clics

antes de la formación 9 % después de la formación

12 %

Tasa de reporte

antes de la formación 58 % después de la formación

17 %

Tasa de introducción de datos

antes de la formación 4 % después de la formación

24 %

Riesgo por departamento

mayor tasa de clics antes de la formación 8 % después de la formación

Reporte con un clic directamente en Outlook.

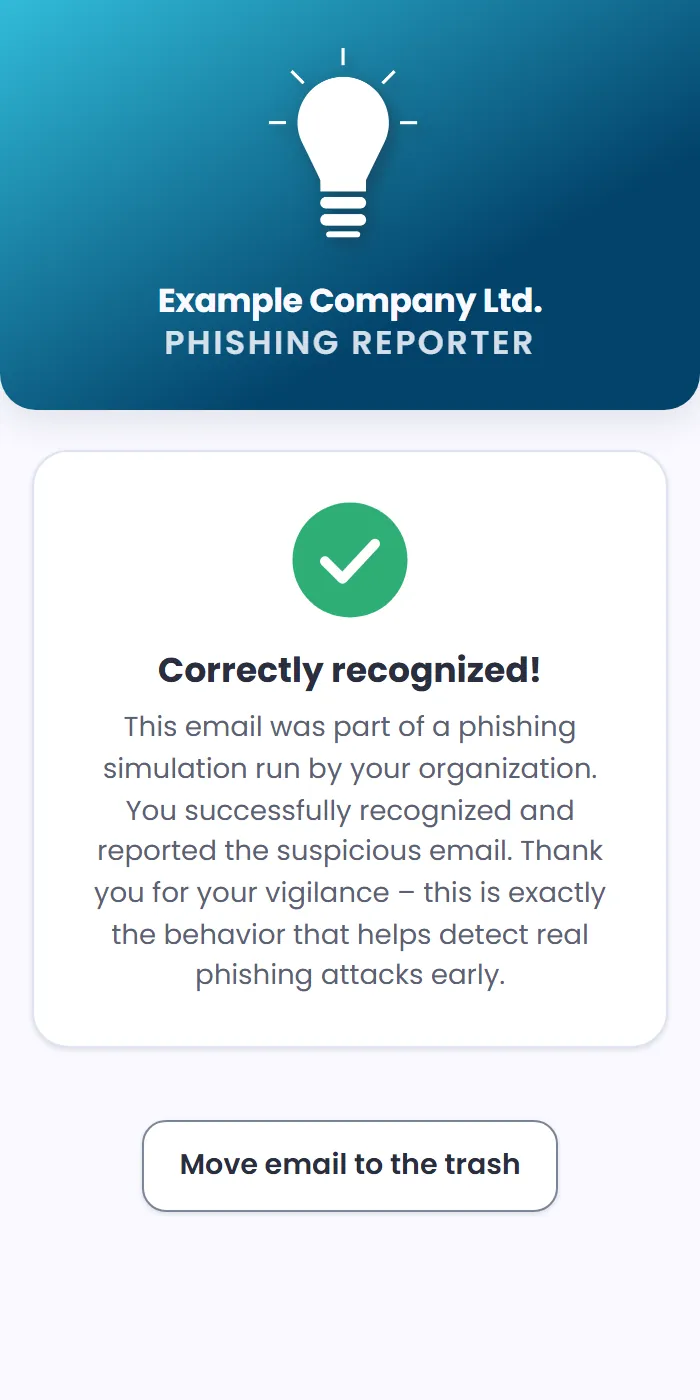
Con el botón de aviso MS365, los empleados reportan los correos sospechosos con un solo clic. El aviso se evalúa de inmediato.

El panel del complemento de Outlook tras avisar de un correo de simulación: comentario «Correctly recognized!» con agradecimiento por su atención (datos de ejemplo, interfaz en inglés)

Simulación de voice phishing

Al teléfono suena como su jefe. No es su jefe.

Clonar una voz hoy solo lleva unos minutos. En la simulación de voice phishing, un agente de voz con IA llama a sus empleados, si lo desea con la voz clonada de un directivo real de su organización. Los escenarios siguen estafas realistas y pueden desarrollarse en varias fases: primero la llamada, después el correo de seguimiento anunciado.

La simulación la realizamos íntegramente por usted, con nuestro equipo y nuestro propio conjunto de herramientas. De usted normalmente solo necesitamos una lista de participantes y una fecha.

  • Briefing y escenarios a medida, acordados junto con usted.
  • Oleadas de llamadas en el periodo acordado, dirigidas y acompañadas por nosotros.
  • Evaluación anonimizada en un informe que también lee la dirección.
  • Debriefing con recomendaciones concretas sobre qué abordar primero.

Para la evaluación rige la misma línea que en todo Protectly: anonimizada y conforme con el comité de empresa. Nadie es evaluado por su nombre.

Escuche en una cita cómo suena una llamada clonada.

Reservar cita

Los deepfakes también se pueden experimentar en directo: en el taller de deepfakes en directo, sus empleados ven con un ejemplo de su propia organización lo engañosamente reales que son hoy las voces y los rostros clonados.

Todos los informes están anonimizados y son conformes con el comité de empresa. Más información en Análisis e informes.

Siguiente: Formación →

Seguir leyendo

¿Listo para conocer Protectly?