
Social Engineering
Social Engineering erkennen: Methoden und Schutz für Teams
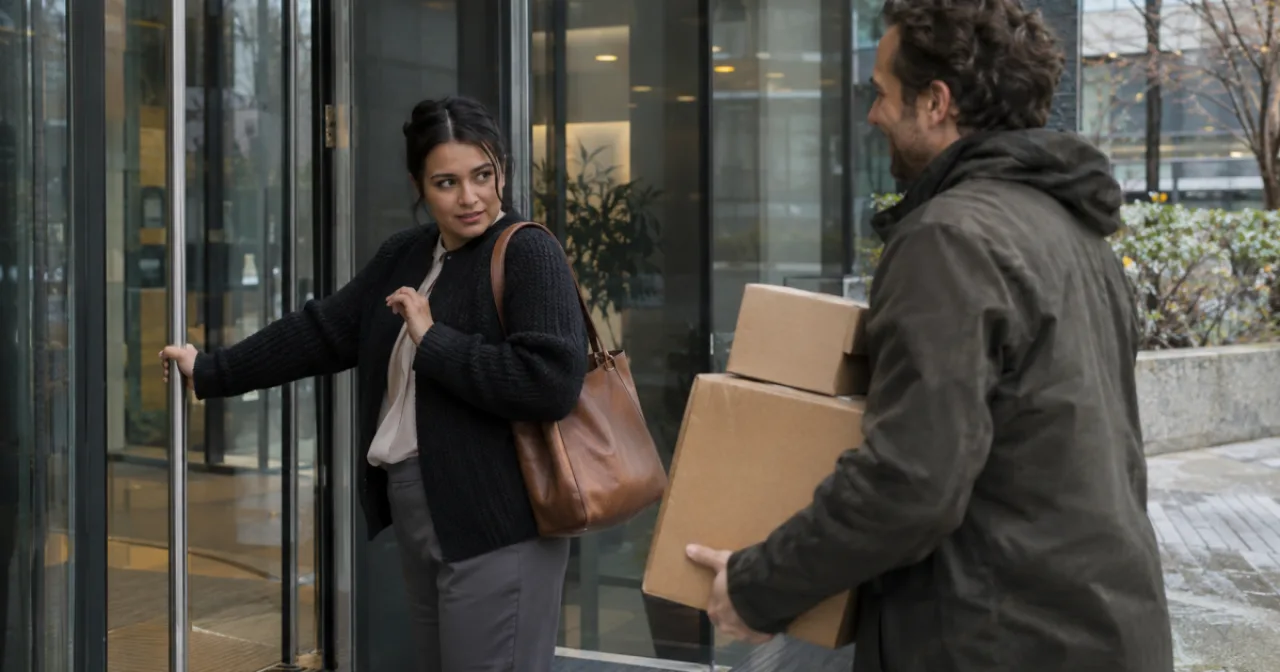
Nicht jeder Cyber-Angriff beginnt mit Schadsoftware. Viele beginnen mit einem Anruf, einer freundlichen E-Mail oder einer Person, die vor der Bürotür wartet. Social Engineering zielt nicht auf technische Schwachstellen, sondern auf Menschen. Gerade deshalb ist es so erfolgreich. In diesem Beitrag lesen Sie, mit welchen Methoden Angreifer:innen arbeiten, an welchen Warnsignalen Sie sie erkennen und mit welchen Verhaltensregeln sich Teams wirksam schützen.
Was ist Social Engineering?
Social Engineering bezeichnet Angriffe, bei denen Kriminelle menschliches Verhalten gezielt ausnutzen: Hilfsbereitschaft, Respekt vor Autorität, Zeitdruck oder schlicht eingespielte Routine. Statt Firewalls zu überwinden, bringen Angreifer:innen Mitarbeitende dazu, Informationen preiszugeben, Zahlungen freizugeben oder Zugänge zu öffnen. Technische Schutzmaßnahmen greifen hier nur bedingt. Ihr Team muss die Maschen kennen und richtig reagieren.
Die häufigsten Methoden
Pretexting: Die Angreifer:innen erfinden einen glaubwürdigen Vorwand: Sie geben sich etwa als IT-Support, Lieferfirma, Behörde oder neue Kollegin aus. Häufig sind diese Geschichten mit Details angereichert, die zuvor auf der Unternehmenswebsite oder in sozialen Netzwerken recherchiert wurden. Je plausibler der Vorwand, desto geringer das Misstrauen.
Phishing und Spear-Phishing: Gefälschte E-Mails fordern dazu auf, Links anzuklicken, Anhänge zu öffnen oder Zugangsdaten einzugeben. Während klassisches Phishing breit gestreut wird, richtet sich Spear-Phishing gezielt an einzelne Personen oder Abteilungen und wirkt durch persönliche Details besonders glaubwürdig. An welchen Merkmalen Sie Phishing-Mails erkennen, lesen Sie in unserem eigenen Beitrag dazu.
Vishing: Beim Voice Phishing rufen Angreifer:innen direkt an: als vermeintliche Bank, als „IT-Abteilung" mit einem dringenden Sicherheitsproblem oder als Führungskraft, die eine eilige Überweisung braucht. Der direkte Gesprächsdruck lässt vielen Betroffenen kaum Zeit zum Nachdenken.
Tailgating: Hier verschaffen sich Angreifer:innen physischen Zutritt, indem sie einfach hinter berechtigten Personen durch gesicherte Türen gehen, oft mit vollen Händen, Paketen oder Arbeitskleidung, damit ihnen jemand höflich die Tür aufhält.
QR-Scams (Quishing): Manipulierte QR-Codes auf Plakaten, Rechnungen oder in E-Mails führen auf gefälschte Login-Seiten oder lösen unbemerkt Downloads aus. Da die Ziel-URL beim Scannen kaum geprüft wird, umgehen QR-Scams viele gewohnte Vorsichtsmaßnahmen.
Typische Warnsignale
So unterschiedlich die Methoden sind, die Muster dahinter ähneln sich. Achten Sie auf diese Signale:
- Zeitdruck und Dringlichkeit: „sofort", „noch heute", „bevor Ihr Konto gesperrt wird".
- Ungewöhnliche Bitten vertrauter Kontakte: plötzliche Zahlungsaufforderungen, Gutscheinkäufe oder die Bitte um Zugangsdaten.
- Appell an Vertraulichkeit: „Bitte sprechen Sie mit niemandem darüber."
- Abweichende Details: leicht veränderte Absenderadressen, unbekannte Rückrufnummern, Links, die nicht zur angezeigten Organisation passen.
- Emotionale Trigger: Angst, Neugier oder Hilfsbereitschaft werden gezielt angesprochen.
Verhaltensregeln für Teams
Aus diesen Warnsignalen lassen sich einfache, wirksame Regeln ableiten:
- Identität über einen zweiten Kanal prüfen: Rufen Sie bei ungewöhnlichen Anfragen über eine bekannte Nummer zurück, nie über die Kontaktdaten aus der verdächtigen Nachricht.
- Keine Zugangsdaten weitergeben: Seriöse IT-Abteilungen und Banken fragen weder am Telefon noch per E-Mail nach Passwörtern.
- Links und QR-Codes vor dem Öffnen prüfen: Ziel-URL ansehen, im Zweifel die Adresse manuell eingeben.
- Zutritt nicht aus Höflichkeit gewähren: Unbekannte Personen freundlich an den Empfang verweisen, statt Türen aufzuhalten.
- Verdachtsfälle sofort melden: Es braucht eine offene Fehlerkultur: Wer einen Klick zu viel gemacht hat, muss das ohne Angst vor Schuldzuweisungen melden können. Jede frühe Meldung schützt das gesamte Unternehmen.
Warum Training und Simulation den Unterschied machen
Eine einmalige Unterweisung reicht nicht aus, denn Social-Engineering-Maschen ändern sich laufend. Wirksam ist die Kombination aus regelmäßigem Training und realistischer Übung: Schulungen vermitteln die Methoden und Verhaltensregeln, Simulationen machen daraus gelebte Routine. Wer eine täuschend echte Phishing-Mail schon einmal im geschützten Rahmen erlebt hat, erkennt den Ernstfall deutlich schneller.
Für viele Unternehmen ist das längst keine freiwillige Übung mehr: Die NIS2-Richtlinie, in Österreich seit 1. Oktober 2026 in Kraft, verlangt von betroffenen Organisationen unter anderem Maßnahmen zur Cyberhygiene und entsprechende Schulungen. Was das konkret bedeutet, erfahren Sie auf unserer NIS2-Seite.
Mit Protectly verbinden Sie beides: praxisnahe Security-Awareness-Schulungen und realistische Phishing-Simulationen, die Ihr Team gezielt auf Social-Engineering-Angriffe vorbereiten. Überzeugen Sie sich selbst und vereinbaren Sie eine Demo.
Genau das trainiert Protectly: Vereinbaren Sie eine kostenlose Demo.
Das könnte Sie auch interessieren
3 Min. Lesezeit
NIS2 ist in Kraft und die Schulungspflicht gilt
4 Min. Lesezeit