
Social engineering
Så känner du igen social engineering och skyddar ditt team
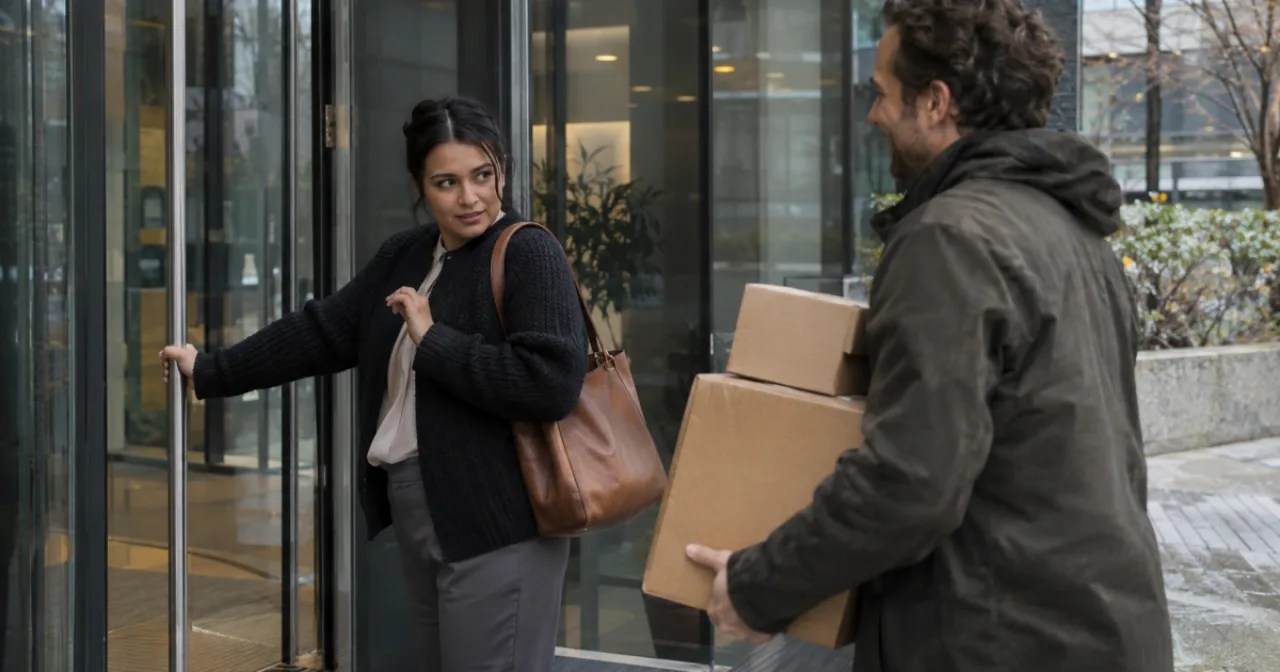
Alla cyberattacker börjar inte med skadlig kod. Många börjar med ett telefonsamtal, ett vänligt mejl eller en person som väntar artigt vid kontorsdörren. Social engineering riktar sig mot människor i stället för tekniska sårbarheter, och just därför fungerar metoden så bra. I den här artikeln läser du vilka metoder angripare använder, vilka varningssignaler som avslöjar dem och vilka beteenderegler som hjälper team att skydda sig effektivt.
Vad är social engineering?
Social engineering är attacker där kriminella medvetet utnyttjar mänskligt beteende: hjälpsamhet, respekt för auktoriteter, tidspress eller helt enkelt invanda rutiner. I stället för att ta sig förbi brandväggar förmår angriparna medarbetare att lämna ut information, godkänna betalningar eller öppna dörrar. Tekniska skyddsåtgärder räcker bara en bit på vägen. Därför måste ditt team känna till knepen och reagera rätt.
De vanligaste metoderna
Pretexting: Angriparen hittar på en trovärdig förevändning och utger sig till exempel för att vara IT-support, leverantör, myndighetsperson eller en ny kollega. Berättelserna är ofta kryddade med detaljer som angriparen i förväg har letat upp på företagets webbplats eller i sociala medier. Ju mer trovärdig förevändningen är, desto lägre blir misstänksamheten.
Phishing och spear phishing: Falska mejl uppmanar mottagaren att klicka på länkar, öppna bilagor eller ange inloggningsuppgifter. Medan klassisk phishing skickas brett riktar sig spear phishing mot enskilda personer eller avdelningar och framstår som särskilt trovärdig tack vare personliga detaljer.
Vishing: Vid röstphishing ringer angriparna direkt, till exempel som påstådd bankanställd, som ”IT-avdelningen” med ett akut säkerhetsproblem eller som chef som behöver en brådskande betalning. Pressen i ett pågående samtal ger många knappt någon tid att tänka efter.
Tailgating: Här skaffar sig angriparna fysiskt tillträde genom att helt enkelt följa efter behörig personal genom låsta dörrar. Ofta kommer de med händerna fulla, med paket eller i hantverkarkläder, så att någon artigt håller upp dörren.
QR-bedrägerier (quishing): Manipulerade QR-koder på affischer, fakturor eller i mejl leder till falska inloggningssidor eller startar nedladdningar obemärkt. Eftersom knappt någon kontrollerar måladressen vid skanning kringgår QR-bedrägerier många invanda försiktighetsåtgärder.
Typiska varningssignaler
Hur olika metoderna än är liknar mönstren bakom dem varandra. Var uppmärksam på de här signalerna:
- Tidspress och brådska: ”omedelbart”, ”i dag”, ”innan ditt konto spärras”.
- Ovanliga förfrågningar från kända avsändare: plötsliga betalningsuppmaningar, köp av presentkort eller frågor om inloggningsuppgifter.
- Krav på sekretess: ”Prata inte med någon om det här.”
- Detaljer som inte stämmer: lätt förändrade avsändaradresser, okända telefonnummer, länkar som inte passar den påstådda organisationen.
- Känslomässiga triggers: rädsla, nyfikenhet eller hjälpsamhet utnyttjas medvetet.
Beteenderegler för team
Varningssignalerna går att omsätta i enkla och effektiva regler:
- Verifiera identiteten via en annan kanal: Ring vid ovanliga förfrågningar tillbaka på ett känt nummer, aldrig via kontaktuppgifterna i det misstänkta meddelandet.
- Lämna aldrig ut inloggningsuppgifter: Seriösa IT-avdelningar och banker frågar inte efter lösenord, varken per telefon eller mejl.
- Kontrollera länkar och QR-koder innan du öppnar dem: Titta på måladressen och skriv in adressen manuellt om du är osäker.
- Släpp inte in någon av artighet: Hänvisa vänligt okända besökare till receptionen i stället för att hålla upp dörren.
- Rapportera misstänkta händelser direkt: En öppen kultur utan skuldbeläggning är grunden. Den som har klickat en gång för mycket måste kunna rapportera det utan rädsla. Varje tidig rapport skyddar hela företaget.
Därför gör utbildning och simulering skillnaden
En engångsgenomgång räcker inte, eftersom social engineering-knepen förändras hela tiden. Det som fungerar är kombinationen av regelbunden utbildning och realistisk övning: utbildningar lär ut metoderna och beteendereglerna, medan simuleringar gör dem till levande rutin. Den som redan har mött ett bedrägligt äkta phishingmejl i en trygg miljö reagerar betydligt snabbare när det händer på riktigt.
För många organisationer är detta inte längre frivilligt: NIS2-direktivet, som i Österrike är i kraft sedan den 1 oktober 2026, kräver bland annat att berörda organisationer inför åtgärder för cyberhygien och tillhörande utbildning. Läs vad det innebär i praktiken på vår NIS2-sida.
Med Protectly kombinerar du båda delarna: praktisk security awareness-utbildning och realistiska phishing-simuleringar som förbereder ditt team på social engineering-attacker. Se själv och boka en demo.
Det är precis det här Protectly tränar: boka en kostnadsfri demo.
Läs vidare
3 min läsning
Så uppfyller ditt företag utbildningskravet i NIS2
4 min läsning