Phishing 2 min läsning
Så gör phishing-simuleringar ditt företag säkrare
Läs varför phishing-simuleringar stärker IT-säkerheten i varje företag och hur regelbunden träning gör medarbetarna till ett aktivt skydd.
Nätfiske-simulering
Realistiska testmejl, skickade i några få steg. Du ser precis var teamet står och var utbildning hjälper.
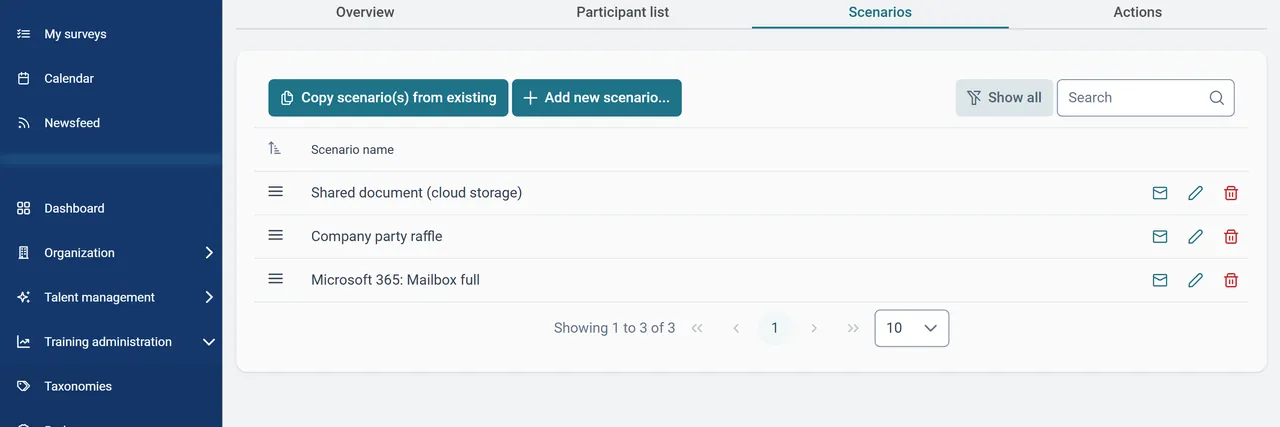
Välj en mall: realistiska, lokaliserade testmejl.
Skicka till teamet, schemalagt eller direkt.
Mät resultat och utbilda där det behövs.
Från vd-bedrägeri till paketavi: aktuella, lokaliserade mallar som uppdateras löpande.
Exempeldata
31 %
Klickfrekvens
före utbildning 9 % efter utbildning
12 %
Rapporteringsgrad
före utbildning 58 % efter utbildning
17 %
Datainmatningsgrad
före utbildning 4 % efter utbildning
24 %
Risk per avdelning
högsta klickfrekvens före utbildning 8 % efter utbildning
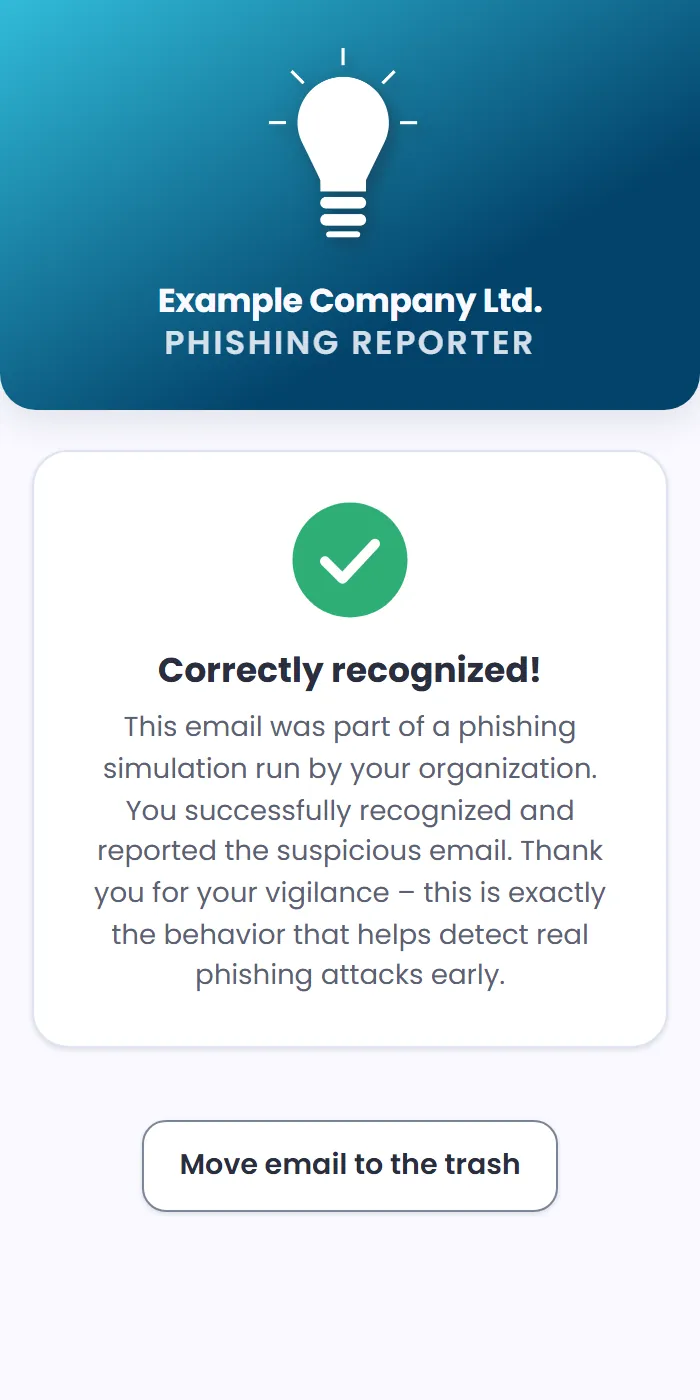
MS365-rapportknappen gör varje medarbetare till en sensor: misstänkta mejl rapporteras och analyseras direkt.
Voice phishing-simulering
Att klona en röst tar i dag bara några minuter. I voice phishing-simuleringen ringer en AI-röstagent upp dina medarbetare, på begäran med den klonade rösten från en verklig chef i din organisation. Scenarierna bygger på verkliga bedrägerimetoder och kan ske i flera steg: först samtalet, sedan det aviserade uppföljningsmejlet.
Vi genomför simuleringen åt dig från början till slut, med vårt team och våra egna verktyg. Från dig behöver vi i regel bara en deltagarlista och ett datum.
Samma linje gäller här som överallt hos Protectly: utvärderingen är anonymiserad och anpassad för fackligt samråd. Ingen utvärderas med namn.
I ett möte får du höra hur ett klonat samtal låter.
Boka möteDeepfakes går också att uppleva live: i deepfake-live-workshoppen ser dina medarbetare, med ett exempel från din egen organisation, hur övertygande klonade röster och ansikten har blivit.
All rapportering är anonymiserad och anpassad för fackligt samråd. Mer under Analys & Rapportering.